Gestão de ciclo de vida de toggles: guia prático para eliminação de dívida técnica em 2026
Feature flags operam como bifurcações dinâmicas no fluxo de execução de sistemas distribuídos. No entanto, quando uma chave de liberação atinge 100% de rollout em produção e cumpre seu propósito de validação, ela deixa de ser um mecanismo de controle de risco e se transforma imediatamente em passivo operacional. Em 2026, a proliferação desgovernada de condicionais obsoletas — as conhecidas 'flags zumbis' — representa uma das principais causas de degradação da manutenibilidade, aumento de complexidade ciclomática e falhas silenciosas em microsserviços.
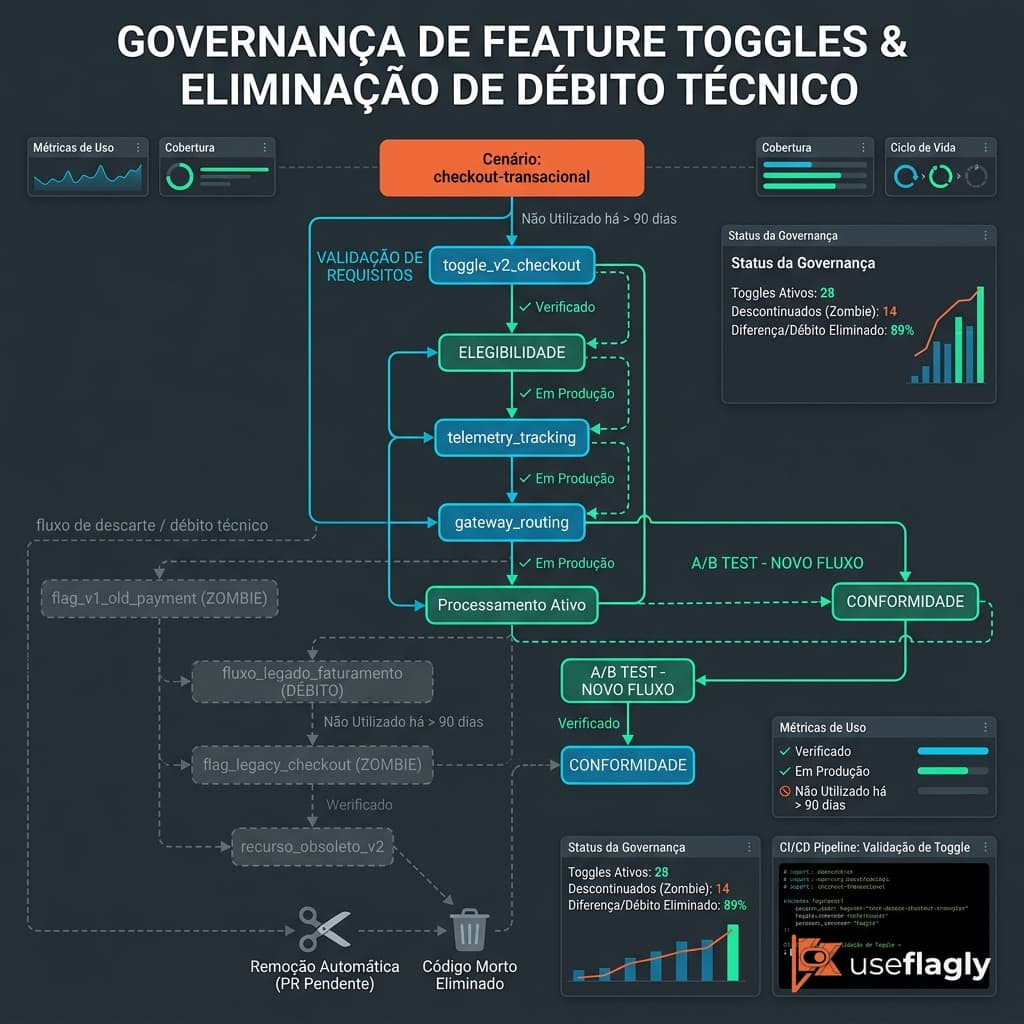
O objetivo deste guia prático é fornecer um framework determinístico de ponta a ponta para governar a criação, o monitoramento e o descarte sistemático de flags. Tratar toggles como código descartável exige protocolos formais de telemetria, análise estática de dependências e automação de limpeza, impedindo que ramificações legadas permaneçam ativas no hot path de avaliação da aplicação.
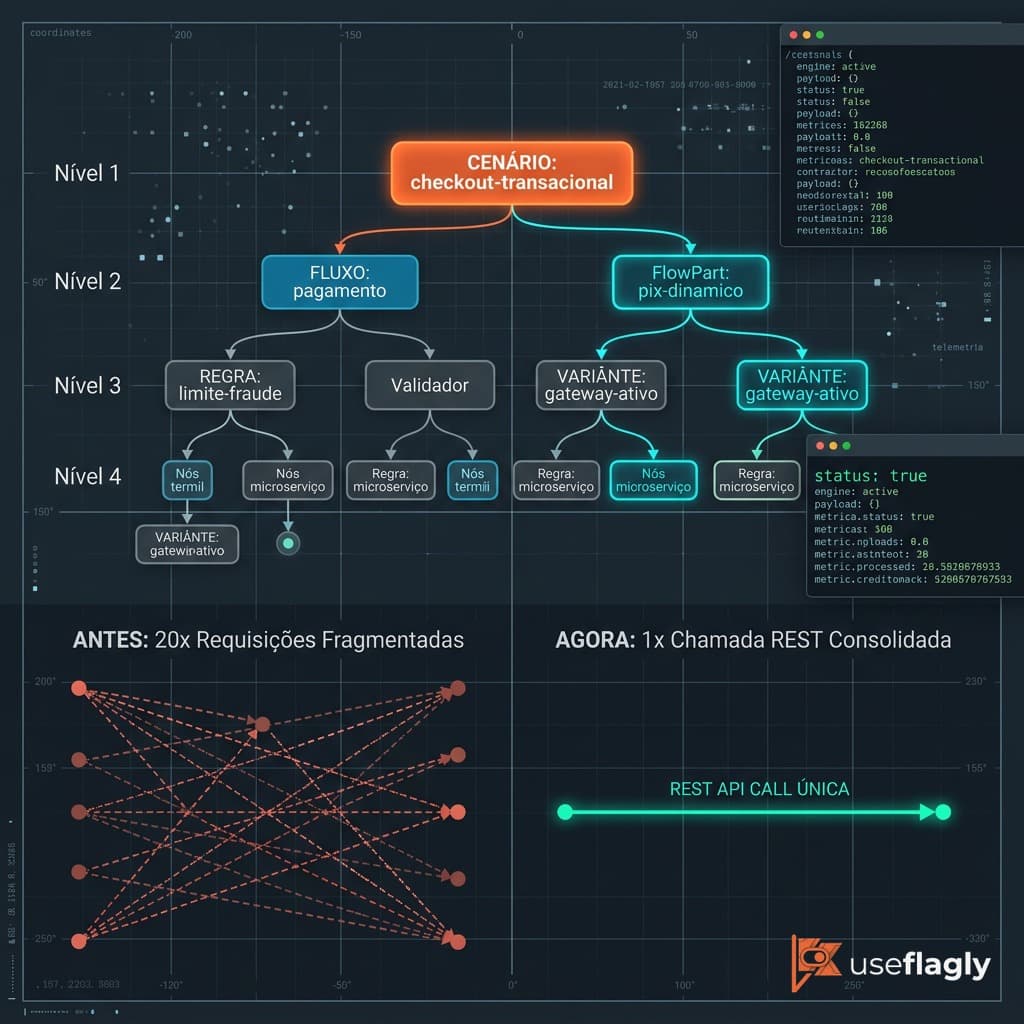
Ao adotar uma arquitetura hierárquica baseada em Cenários, a higienização de regras deixa de exigir varreduras manuais e arriscadas no código-fonte. A transição estruturada entre estados de release permite desativar galhos inteiros de funcionalidades de forma atômica, eliminando custos de rede, gargalos de memória e chamadas redundantes sem comprometer a estabilidade do ecossistema produtivo.
Fase 1: preparação & tipificação de ciclo de vida
A higienização eficaz começa no momento exato em que a flag é concebida. Antes de escrever uma única condicional no repositório, a engenharia deve categorizar explicitamente a natureza do toggle: release toggle (transitório, vida útil média de 14 a 30 dias), ops toggle (temporário para contingência de gargalos), permission gate (permanente, regido por ALLOWLIST e BLOCKLIST) ou experimentação estatística. Toda flag transitória precisa nascer com um dono definido (Tech Lead ou squad responsável), uma data-limite de expiração documentada e um ticket vinculado no backlog para remoção física.
Na camada de arquitetura hierárquica, o toggle deve ser obrigatoriamente alocado dentro da estrutura de 4 níveis da plataforma: Cenário (Nível 0, raiz da jornada), Fluxo (Nível 1, tela ou etapa lógica), FlowPart (Nível 2, componente de execução) e Flag (Nível 3, nó atômico). Esse isolamento impede que regras temporárias fiquem dispersas globalmente pelo codebase. Ao acoplar a flag ao seu respectivo FlowPart ou Fluxo, o time estabelece fronteiras claras de impacto, delimitando com precisão cirúrgica quais arquivos e componentes de UI/Backend precisarão ser refatorados após a conclusão do lançamento.
Defina também o ambiente e os parâmetros de rollout gradual determinístico. Em vez de utilizar identificadores pseudoaleatórios voláteis, fundamente a avaliação em hashing SHA-256("${flagSlug}:${identifier}") % 100 com salt exclusivo por slug. Isso garante previsibilidade matemática na distribuição de tráfego entre os ambientes HML e PRD, fornecendo métricas sólidas de dispersão antes mesmo de a regra entrar no radar de desativação programada.
Fase 2: execução do pipeline de higienização e remoção
A fase de execução exige a transição coordenada da flag entre três estados sequenciais: Rollout Pleno (100%), Depreciação Lógica e Remoção Física. Quando o tráfego atinge a totalidade dos usuários sem anomalias nas métricas de telemetria e SRE, a regra de validação não deve permanecer aberta indefinidamente. O primeiro passo consiste em alterar a flag para o estado definitivo em produção via dashboard visual, estabilizando a variante vencedora sem que novas checagens dinâmicas sejam processadas no motor.
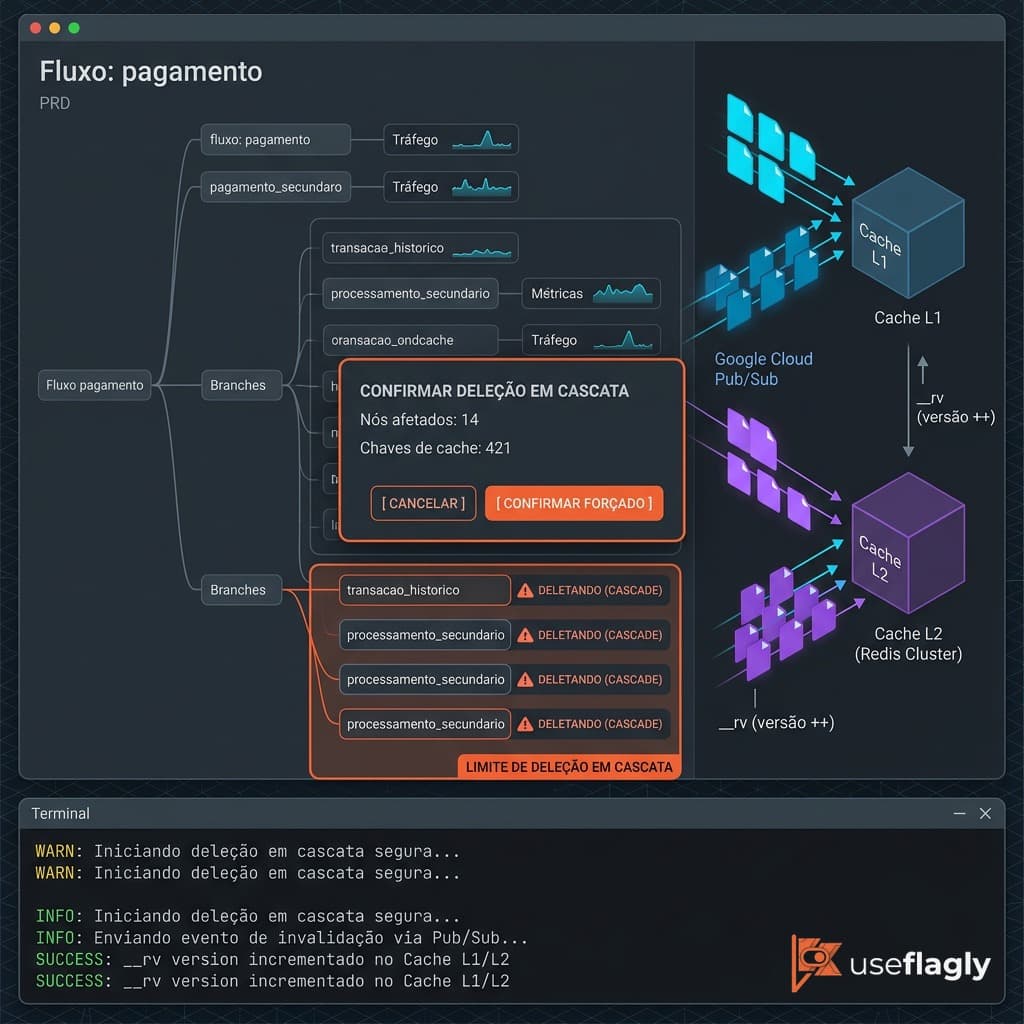
Em plataformas modernas de Cenários, aproveita-se o construtor visual interativo (construído sobre canvas @xyflow/react em /workflow/[scenarioId]) para executar a poda estrutural. Quando um Fluxo ou FlowPart é tornado obsoleto por uma nova versão do sistema, o arquiteto pode utilizar a rotina segura removeNodeWithChildren. O motor visual calcula em tempo real o volume exato de nós filhos afetados e exibe um modal de confirmação de impacto, prevenindo a deleção acidental de dependências ativas no grafo acíclico dirigido (DAG). A mutação de desativação dispara um evento reativo via Google Cloud Pub/Sub, incrementando o versionador __rv e invalidando instantaneamente os caches L1 In-Memory locais de todas as réplicas em execução.
Concluída a depreciação lógica na malha distribuída, executa-se o expurgo no repositório Git. Isso significa remover os blocos condicionais de fallback, testes unitários obsoletos e chamadas ao SDK. Para garantir que nada escape, ferramentas de análise estática de código (AST parsing) e linters customizados em pipelines de CI/CD devem varrer o repositório em busca de slugs de flags marcadas como arquivadas, bloqueando merges que ainda façam referência a chaves inexistentes no backend.
Fase 3: validação de estabilidade e auditoria de cache
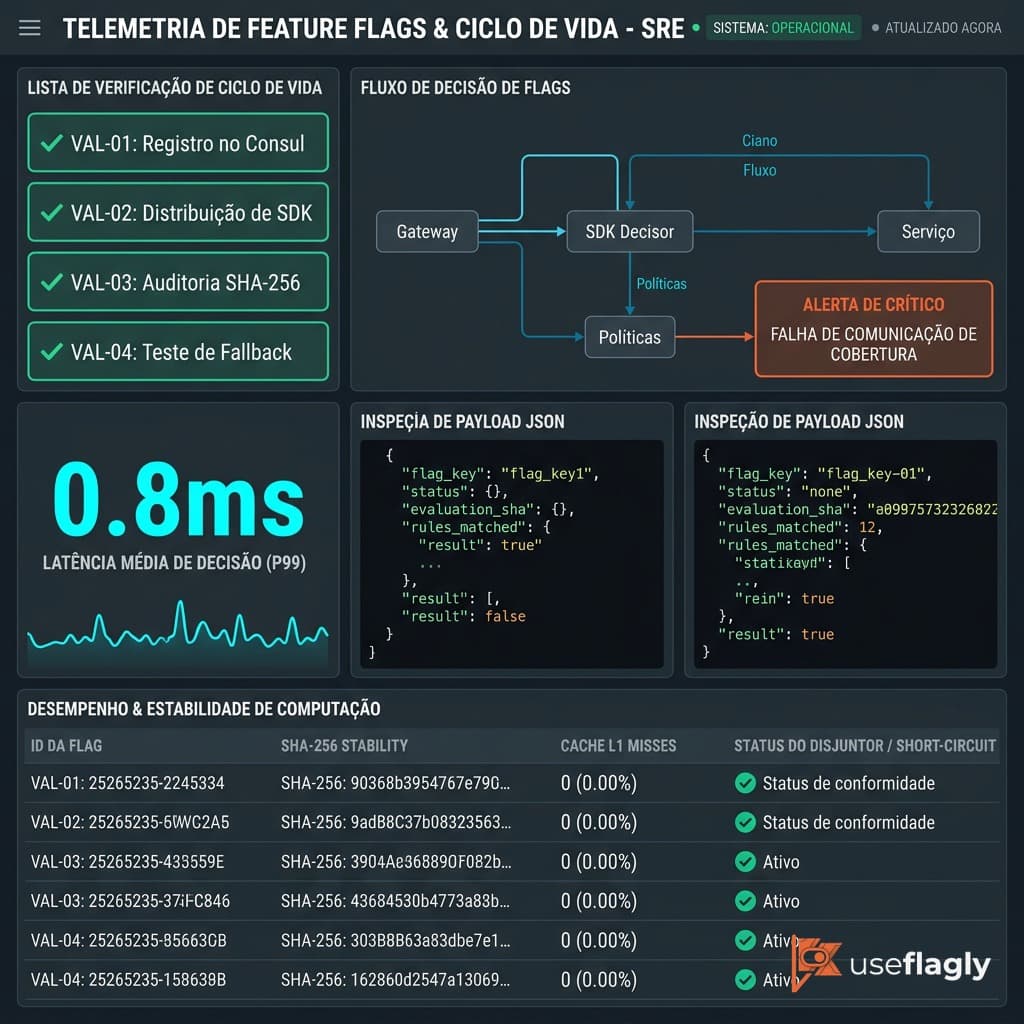
Após a remoção das regras no painel e a limpeza do código-fonte, a equipe deve validar a ausência total de regressões através de auditoria de hot path. Utilize o Workflow Simulator acessando a rota /validate/simulate/scenario/:slug. Esse endpoint executa a árvore hierárquica completa em tempo real diretamente contra o banco de dados, ignorando intencionalmente os caches L1 (In-Memory com LRU eviction) e L2 (Redis distribuído). O simulador retorna o payload JSON consolidado e o bloco RuleDebugResult, detalhando o comportamento de cada conector lógico (AND/OR) e comprovando que a jornada opera perfeitamente sem o nó removido.
Na sequência, inspecione a telemetria do cluster NestJS para verificar a resposta do cache multicamada. Quando um Cenário ou Fluxo pai é desativado ou tem seu status setado para false, o mecanismo de short-circuit deve abortar sumariamente toda a árvore descendente, retornando um payload vazio {} em HTTP 200 com latência sub-milissegundo. Certifique-se de que o Redis com TTL de 2.000 segundos e o cache L1 local com TTL de 10 minutos atualizaram suas chaves sem resíduos órfãos, garantindo que nenhum pod de backend continue avaliando nós descontinuados.
Por fim, execute testes de regressão automatizados nos ambientes de homologação (HML) simulando payloads com atributos de context arbitrários em custom (ex: planos, canais de venda) e identificadores em ALLOWLIST. Essa checagem final assegura que a deleção do toggle legado não afetou parâmetros globais do Cenário nem provocou falhas de desserialização JSON nas aplicações clientes.
Checklist completo de governança e limpeza de flags
-
Tipificação concluída: toda flag criada possui prazo de expiração (TTL), dono e ticket de remoção no backlog
-
Hierarquia respeitada: regra devidamente mapeada dentro da árvore Cenário -> Fluxo -> FlowPart -> Flag
-
Rollout determinístico auditado: distribuição gradual verificada via SHA-256 com salt individual por flagSlug
-
Poda visual segura: nós obsoletos removidos no canvas com conferência em cascata (removeNodeWithChildren)
-
Invalidação distribuída: evento Pub/Sub processado e incremento de versão __rv confirmado em todos os pods L1
-
Simulação atômica: validação em /validate/simulate/scenario/:slug aprovada sem leitura de cache L1/L2
-
Purga de código: branches de fallback e chamadas obsoletas removidas do repositório Git com gates de CI/CD
-
Telemetria SRE ativa: latência sub-milissegundo mantida e short-circuit validado para nós inativos
Pronto para eliminar o débito técnico de toggles legados e implementar uma gestão hierárquica baseada em Cenários? Crie sua conta gratuita vitalícia e explore a governança visual em useflagly.com.br.
Pronto para testar Feature Flags na prática?
Crie sua conta grátis no UseFlagly em 2 minutos e comece a controlar lançamentos, testes A/B e kill-switches sem precisar de novo deploy.
✓ 100% Gratuito no Plano Hobby • 25.000 requisições inclusas • Sem cartão de crédito